Domain icnk.de kaufen?
Wir ziehen mit dem Projekt
icnk.de um.
Sind Sie am Kauf der Domain
icnk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain icnk.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Auer Verlag Kleidung & SchmuckFür einen abwechslungsreichen Lateinunterricht fehlen oft die Ideen und die Zeit, diese umzusetzen. Unsere Mini-Projekte verschaffen hier Abhilfe: Mithilfe der 8 einfachen, praxiserprobten Ideen dieser Unterrichtseinheit zum Thema "Kleidung & Schmuck" bringen Sie Ihren Schüler*innen Themen wie den römischen Alltag, die Kultur im Alten Rom und die römische Mythologie auf ansprechende Weise näher. Die Projekte sind nach niedrigem, mittlerem und höherem Aufwand unterteilt, sodass Sie für jede Unterrichtssituation die passende Idee zur Hand haben. Durch eine Übersicht mit wichtigen Angaben zum benötigten Material, zur Dauer und zu möglichen Anknüpfungspunkten sehen Sie auf einen Blick, wie Sie die Mini- Projekte am besten einsetzen.Inhaltliche SchwerpunkteProjektarbeit im LateinunterrichtProjektarbeit Latein ab Lernjahr 1Projekte Lateinunterricht ab Lernjahr 1Projekte Latein ab Lernjahr 1Einfache Latein-ProjekteProjekte Altes RomSpiele Altes Rom Lateinunterricht6,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Tragt ihr im Alltag Kleidung, Accessoires, Taschen usw. mit politischer Aussage?
Als KI-Modell kann ich keine persönlichen Erfahrungen teilen, aber es ist durchaus üblich, dass Menschen im Alltag Kleidung, Accessoires und Taschen mit politischer Aussage tragen. Dies kann ein Ausdruck ihrer politischen Überzeugungen oder ihres Engagements für bestimmte Themen sein. Solche Kleidungsstücke können dazu dienen, Solidarität zu zeigen oder eine Botschaft zu verbreiten. **
-
Was sind die verschiedenen Möglichkeiten, Nietenverzierungen auf Kleidung, Taschen und Accessoires anzuwenden?
Nieten können mit einer Nietenzange oder Hammer aufgenietet werden. Alternativ können sie auch aufgenäht oder geklebt werden. Nietenverzierungen können auf Jeans, Lederjacken, Handtaschen, Gürtel und sogar Schuhen angebracht werden. **

Accessoires sind zusätzliche Gegenstände oder Kleidungsstücke, die auf einem Passfoto getragen werden können, wie z.B. Schmuck, Hüte oder Brillen.
Ja, auf einem Passfoto können Accessoires wie Schmuck, Hüte oder Brillen getragen werden. Diese zusätzlichen Gegenstände können das Aussehen einer Person auf dem Foto beeinflussen. Es ist jedoch wichtig, dass die Accessoires nicht das Gesicht verdecken oder die Identifizierung erschweren. In einigen Fällen können zu auffällige Accessoires dazu führen, dass das Passfoto abgelehnt wird. Es ist ratsam, sich vor dem Fototermin über die genauen Vorschriften für Passfotos zu informieren. **
Was sind die verschiedenen Anwendungen von Magnetverschlüssen in den Bereichen Mode, Schmuck, Taschen und anderen Accessoires?
Magnetverschlüsse werden in der Modeindustrie verwendet, um Kleidungsstücke wie Jacken und Mäntel zu verschließen, ohne sichtbare Knöpfe oder Reißverschlüsse zu verwenden. Im Schmuckbereich dienen Magnetverschlüsse dazu, Armbänder, Halsketten und Ohrringe einfach zu öffnen und zu schließen. In Taschen werden Magnetverschlüsse eingesetzt, um den Verschluss von Handtaschen, Geldbörsen und Rucksäcken sicher zu halten. Darüber hinaus finden sich Magnetverschlüsse auch in anderen Accessoires wie Geldbörsen, Gürteln und Schuhen, um eine einfache und sichere Befestigung zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bauer, Inge: Kleidung filzenKleidung filzen , Ein Arbeitsbuch zur Herstellung von nahtloser Filzkleidung , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 202012, Produktform: Leinen, Titel der Reihe: Galeriebücher##, Autoren: Bauer, Inge~Mattmüller-Maier, Regina, Seitenzahl/Blattzahl: 143, Keyword: Filzmode; Kleidung selbst filzen; Textilkunst, Fachschema: Design / Textildesign~Textildesign~Textilindustrie, Fachkategorie: Textilkunst~Ausbildung: Mode und Textilien~Handarbeit, Dekoration und Kunsthandwerk, Thema: Optimieren, Warengruppe: HC/Basteln/Handarbeiten, Fachkategorie: Bekleidungs- & Textilindustrie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Maro Verlag, Verlag: Maro Verlag, Verlag: Maro Verlag & Druck Benno Ksmayr, Länge: 226, Breite: 223, Höhe: 15, Gewicht: 573, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Auer Verlag Kleidung & SchmuckFür einen abwechslungsreichen Lateinunterricht fehlen oft die Ideen und die Zeit, diese umzusetzen. Unsere Mini-Projekte verschaffen hier Abhilfe: Mithilfe der 8 einfachen, praxiserprobten Ideen dieser Unterrichtseinheit zum Thema "Kleidung & Schmuck" bringen Sie Ihren Schüler*innen Themen wie den römischen Alltag, die Kultur im Alten Rom und die römische Mythologie auf ansprechende Weise näher. Die Projekte sind nach niedrigem, mittlerem und höherem Aufwand unterteilt, sodass Sie für jede Unterrichtssituation die passende Idee zur Hand haben. Durch eine Übersicht mit wichtigen Angaben zum benötigten Material, zur Dauer und zu möglichen Anknüpfungspunkten sehen Sie auf einen Blick, wie Sie die Mini- Projekte am besten einsetzen.Inhaltliche SchwerpunkteProjektarbeit im LateinunterrichtProjektarbeit Latein ab Lernjahr 1Projekte Lateinunterricht ab Lernjahr 1Projekte Latein ab Lernjahr 1Einfache Latein-ProjekteProjekte Altes RomSpiele Altes Rom Lateinunterricht6,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
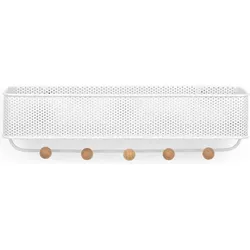
Estique Aufhänger für Accessoires und Kleidung weißEstique von Umbra ist ein multifunktionaler Kleiderbügel, den Sie buchstäblich überall anbringen können - nicht nur an Ihrer Haustür....Vorteile: Der Kleiderbügel Estique besteht aus einem durchbrochenen Behälter für kleine Gegenstände und 5 Haken. Er wird an der Wand befestigt und ist sehr stabil. Trotz seines recht schlichten Designs hat er auch eine dekorative Funktion. Schicksal: Er kann nicht nur im Flur oder im Büro verwendet werden, sondern auch in der Küche, im Bad und sogar... im Kleiderschrank. Er eignet sich unter anderem für die Organisation von Garderobe und Schmuck, Kosmetika und Handtüchern sowie Gewürzen und Kochzubehör. Materialien: Der Aufhänger wurde aus pulverbeschichtetem (weißem) Stahl hergestellt. Die kugelförmigen Enden der Haken wurden aus Holz gefertigt. Gut zu wissen! Alle Befestigungsteile sind im Lieferumfang enthalten.29,20 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tragt ihr im Alltag Kleidung, Accessoires, Taschen usw. mit politischer Aussage?
Als KI-Modell kann ich keine persönlichen Erfahrungen teilen, aber es ist durchaus üblich, dass Menschen im Alltag Kleidung, Accessoires und Taschen mit politischer Aussage tragen. Dies kann ein Ausdruck ihrer politischen Überzeugungen oder ihres Engagements für bestimmte Themen sein. Solche Kleidungsstücke können dazu dienen, Solidarität zu zeigen oder eine Botschaft zu verbreiten. **
-
Was sind die verschiedenen Möglichkeiten, Nietenverzierungen auf Kleidung, Taschen und Accessoires anzuwenden?
Nieten können mit einer Nietenzange oder Hammer aufgenietet werden. Alternativ können sie auch aufgenäht oder geklebt werden. Nietenverzierungen können auf Jeans, Lederjacken, Handtaschen, Gürtel und sogar Schuhen angebracht werden. **
-
Accessoires sind zusätzliche Gegenstände oder Kleidungsstücke, die auf einem Passfoto getragen werden können, wie z.B. Schmuck, Hüte oder Brillen.
Ja, auf einem Passfoto können Accessoires wie Schmuck, Hüte oder Brillen getragen werden. Diese zusätzlichen Gegenstände können das Aussehen einer Person auf dem Foto beeinflussen. Es ist jedoch wichtig, dass die Accessoires nicht das Gesicht verdecken oder die Identifizierung erschweren. In einigen Fällen können zu auffällige Accessoires dazu führen, dass das Passfoto abgelehnt wird. Es ist ratsam, sich vor dem Fototermin über die genauen Vorschriften für Passfotos zu informieren. **
-
Was sind die verschiedenen Anwendungen von Magnetverschlüssen in den Bereichen Mode, Schmuck, Taschen und anderen Accessoires?
Magnetverschlüsse werden in der Modeindustrie verwendet, um Kleidungsstücke wie Jacken und Mäntel zu verschließen, ohne sichtbare Knöpfe oder Reißverschlüsse zu verwenden. Im Schmuckbereich dienen Magnetverschlüsse dazu, Armbänder, Halsketten und Ohrringe einfach zu öffnen und zu schließen. In Taschen werden Magnetverschlüsse eingesetzt, um den Verschluss von Handtaschen, Geldbörsen und Rucksäcken sicher zu halten. Darüber hinaus finden sich Magnetverschlüsse auch in anderen Accessoires wie Geldbörsen, Gürteln und Schuhen, um eine einfache und sichere Befestigung zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.